











המתקפה הבאה לא תגנוב לכם מידע. היא פשוט תכבה לכם את העסק
דמיינו שאתם מגיעים בבוקר לסופרמרקט ומגלים שכל המקררים והמקפיאים הפסיקו לעבוד במהלך הלילה. הסחורה הושמדה, החנויות נאלצות להשליך טונות של מזון והנזק הכלכלי מצטבר למיליוני אירו. עכשיו דמיינו את אותו תרחיש, אבל במקום סופרמרקט מדובר במתקן רפואי המאחסן מנות דם המיועדות לבתי חולים. זה כבר לא נשמע כמו עוד אירוע סייבר. זו פגיעה בתשתית שמאפשרת את החיים עצמם.
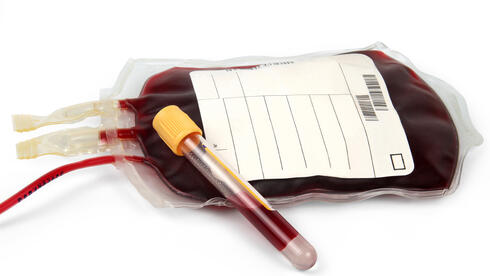
זה בדיוק מה שאירופה חווה בשבועות האחרונים. מתקפות על מערכות קירור של רשתות סופרמרקטים בצרפת, בלגיה, שוודיה, אירלנד ומדינות נוספות הובילו להשתלטות על בקרי הטמפרטורה ולשינוי הגדרות הקירור וההפשרה. במקרים מסוימים הטמפרטורות הגיעו ל-50 מעלות. ב-2 בנובמבר דווח גם על חדירה למערכות קירור בשלושה מתקני אחסון של שירות הדם הלאומי בצרפת. במקרה הזה מערכות ההתרעה זיהו את החריגות בזמן ואפשרו להעביר את המוצרים למתקנים חלופיים, ללא פגיעה במנות הדם.
האירועים האלה מצטרפים לתזכורות כואבות נוספות, כמו מתקפת הכופרה על הספרייה הבריטית ב-2023, שפגעה בתשתיות המחשוב שלה באופן כה עמוק עד ששיקום השירותים נמשך שנים. אלה אינם בהכרח אירועים הקשורים לאותה קבוצת תקיפה, ואין עדיין הוכחה למערכה אחת מאחורי כולם. אבל הם מצביעים על אותה מציאות: התלות של העולם הפיזי במערכות דיגיטליות הפכה לנקודת תורפה אסטרטגית.
הבעיה היא שתפיסת אבטחת הסייבר שלנו עדיין תקועה בעולם הישן. במשך שנים מדדנו הצלחה לפי היכולת למנוע גניבת מידע, לחסום כופרה ולהגן על שרתים. אלא שהיום תוקף לא חייב לגנוב מאגר לקוחות או להצפין רשת שלמה כדי לגרום נזק דרמטי. מספיק לו להשתלט על מערכת שמפעילה מקרר, בקרת כניסה, ציוד רפואי, מערכת השקיה או פס ייצור. הוא לא צריך לקחת את המידע שלנו. הוא יכול פשוט לשנות את האופן שבו העולם שלנו פועל.
הסיכון מתעצם משום שמערכות רבות מחוברות לרשת ומנוהלות מרחוק על ידי ספקים חיצוניים. לא פעם הן מבוססות על טכנולוגיה ישנה, סיסמאות ברירת מחדל או רכיבים שלא עודכנו במשך שנים. מערכות כאלה אינן תמיד נמצאות תחת הפיקוח של מחלקות אבטחת המידע, אבל הן בהחלט נמצאות על הכוונת של התוקפים. יתרה מכך, תקיפת ספק אחד יכולה להשפיע על מספר רב של לקוחות במקביל. כך נוצרת נקודת כשל אחת עם פוטנציאל נזק רחב.
עבור ישראל, הלקח משמעותי במיוחד. אנחנו מדינה שמפעילה מערכות קריטיות בסביבה ביטחונית מורכבת, עם תלות גבוהה בתשתיות דיגיטליות ובשרשראות אספקה. בתי חולים, מתקני מים, חברות מזון, מרכזים לוגיסטיים, מפעלים, רשויות מקומיות ואפילו בנייני משרדים נשענים על מערכות מחוברות. כל אחד מהם עלול להפוך ליעד, גם אם אינו מחזיק במידע רגיש במיוחד.
רון ריינפלד
(צילום: עידו לביא)
מה צריך להשתנות? ראשית, ארגונים חייבים למפות את כל הנכסים המחוברים שלהם, כולל מערכות תפעוליות ומכשירים שאינם נתפסים באופן מסורתי כנכסי IT. שנית, יש לצמצם חשיפה ישירה לאינטרנט, להפסיק שימוש בסיסמאות ברירת מחדל, להקפיד על עדכונים ולנהל בקפדנות גישה מרחוק של ספקים. שלישית, יש לעבור להגנה שבוחנת התנהגות בזמן אמת: לא מספיק לדעת איזו תוכנה פועלת, צריך לדעת מה היא עושה, לאילו משאבים היא ניגשת והאם הפעולות שלה תואמות את תפקידה.
אבל השינוי החשוב ביותר הוא תפיסתי. מנהלי אבטחת מידע והנהלות צריכים לשאול לא רק מה יקרה אם המידע שלנו ייגנב, אלא מה יקרה אם מחר בבוקר מערכות התפעול שלנו יפסיקו לעבוד. האם יש גיבוי? האם אפשר להמשיך לספק שירות? האם יש דרך לעבור להפעלה ידנית? האם הספקים שלנו מסוגלים להתמודד עם אירוע כזה?
אנחנו נכנסים לעידן שבו אבטחת סייבר היא כבר לא רק עניין של פרטיות, מידע או הגנה על מחשבים. היא חלק בלתי נפרד מהביטחון הכלכלי, הבריאותי והתפעולי של המדינה.
המתקפה הבאה אולי לא תופיע על מסך המחשב שלכם. היא תורגש במדפי הסופרמרקט, בבית החולים או בברז המים בבית. השאלה היא האם נערכנו אליה לפני שנרגיש אותה.
רון ריינפלד הוא מנכ"ל מורפיסק


