





New Era
דניאל הגרי מזהיר: המלחמה הבאה על התודעה תתנהל גם באמצעות AI
בכנס של קרן New Era בבוסטון חשף בכיר ב-Anthropic כי גורמים הפועלים בחסות מדינות כבר משתמשים בבינה מלאכותית לביצוע אוטונומי של רוב שלבי מתקפות הסייבר. אליסה נייט, מנכ"לית Assail הזהירה כי חולשות אבטחה הופכות לכלי תקיפה בתוך שעות. דובר צה"ל לשעבר דניאל הגרי התריע כי המאבק על אמון הציבור והנרטיב הלאומי יתנהל יותר ויותר באמצעות כלי AI
"המגינים נמצאים מאז ומתמיד בעמדת נחיתות מול תוקפי סייבר, כיוון שהתוקף צריך להצליח רק פעם אחת, בזמן שמפתחי מערכות ההגנה נדרשים להצליח בכל פעם", כך אמרה אליסה נייט, מנכ"לית חברת Assail בפאנל שעסק בקשר שבין סייבר לביטחון לאומי, במסגרת כנס של קרן New Era בבוסטון.
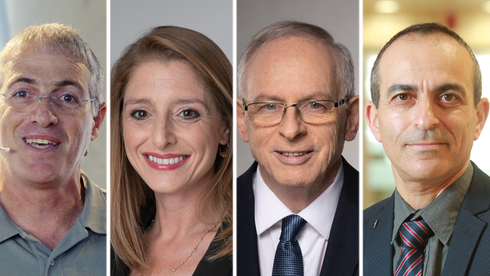
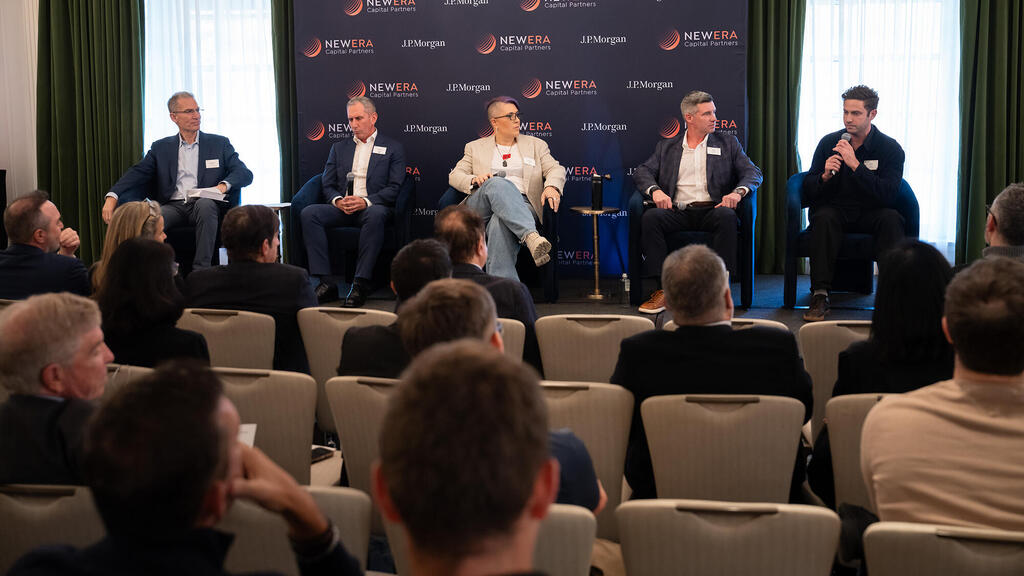
נייט הצביעה על ההתקצרות המשמעותית בפרק הזמן שבין גילוי חולשת אבטחה לבין ניצולה לצורכי תקיפה, וציינה כי כיום חולשות אבטחה מסוג Zero-Day עלולות להפוך לכלי תקיפה מעשי בתוך שעות ספורות, לעיתים עוד באותו יום שבו התגלו. הדיון, בהנחיית גידי ארגוב, שותף מנהל בקרן, התמקד בהשלכות התקדמותה של הבינה המלאכותית האוטונומית על חלוקת האחריות והסמכויות בין חברות הטכנולוגיה לממשלות. ביחד עם נייט השתתפו בפאנל גם תת-אלוף (במיל') דניאל הגרי, לשעבר דובר צה"ל; רוב בייר, האחראי על תחום הטרנספורמציה בתעשיית הסייבר ב-Anthropic; ודניאל קלי, מייסד-שותף ונשיא Method Security.
סוגיות האמון והפגיעות עמדו במרכז הדיון כזירות מאבק מרכזיות בעידן הבינה המלאכותית. תת-אלוף (במיל') דניאל הגרי הדגיש כי ביסוס אמינות מחייב איסוף ואימות קפדני של עובדות לפני פרסומן, וכי בעתיד המאבק על התודעה והאמון הציבורי יתנהל במידה רבה גם בפלטפורמות AI. בהתייחסו לניהול התקשורת האסטרטגית במהלך המלחמה בישראל אמר הגרי: "ראשית, אני חושב ששני הדברים החשובים ביותר הם אמון ואמינות". הוא סיפר כיצד לאחר פרסום הטענות בנוגע לפיצוץ בבית החולים אל-אהלי בעזה, העדיף צה"ל לאסוף תחילה נתוני מכ"ם על מסלול הרקטה, תיעוד מכלי טיס בלתי מאוישים ותקשורת שיורטה, כדי לאמת כי רקטה של הג'יהאד האיסלאמי שסטתה ממסלולה היא שגרמה לפיצוץ.
הגרי הודה כי "שילמנו מחיר על הזמן שהקדשנו לאיסוף העובדות", לנוכח קצב התפתחותן המהיר של החדשות, אך הדגיש כי בעתיד יתנהל מאבק על הנרטיב האסטרטגי של מדינות במידה הולכת וגוברת גם באמצעות כלים דיגיטליים. לדבריו, מדינות צריכות לחרוג מתפיסות ההגנה המסורתיות ולבסס "יתרון איכותי בתחום הסייבר", כדי להגן על ביטחונו של הנרטיב הלאומי ולמנוע משברים הנובעים מהפצת מידע כוזב.
בהמשך עבר הדיון להתמקד ביכולותיהם של גורמי האיום. רוב בייר תיאר כיצד גורמים הפועלים בחסות מדינות הצליחו להפחית באופן דרמטי את החיכוך התפעולי בפעילותם במהלך השנה האחרונה. לדבריו, חברת Anthropic עקבה לאחרונה אחר מבצעי תקיפה שתוכננו ונוהלו בידי גורמים מדינתיים זרים, אשר השתמשו במודלים של בינה מלאכותית כדי לבצע באופן אוטונומי "80% עד 90% מהשלבים הנדרשים בשרשרת התקיפה הקיברנטית".
בייר הצביע על ההתפתחות המהירה של המערכות הללו והזהיר כי ככל שהמודלים נעשים מסוגלים יותר לבנות בעצמם את שכבות הביצוע של התקיפות, "כמעט כל החיכוך שהיה במודלים ושאותו התוקפים היו צריכים להביא בחשבון - נעלם". מצב זה, לדבריו, הופך את ההתאמה לערכים ולמגבלות שנקבעו למודלים, את פרוטוקולי הבטיחות ואת מנגנוני ההגנה המחייבים במודלים המתקדמים ביותר לחיוניים במיוחד.
בהתייחסותה מחדש לארכיטקטורה הטכנולוגית העומדת בבסיס כלי התקיפה, טענה נייט כי הגבלת הגישה למודלים מתקדמים של בינה מלאכותית הפועלים בענן לא תעצור את פעילות הסייבר ההתקפית. "אני מאמינה שהעתיד אינו טמון דווקא במודלים של בינה מלאכותית בענן", אמרה והוסיפה: "אני מאמינה שהעתיד שייך למודלים קטנים ומותאמים לתחומים ספציפיים, ואני מאמינה שהעתיד הוא ריבונות בתחום הבינה המלאכותית". לדבריה, גורמי איום "אינם זקוקים לטריליוני פרמטרים כדי לתקוף יעד", שכן מודלים ייעודיים בעלי 14 מיליארד פרמטרים יכולים לעבור התאמה מקומית ולשמש לביצוע מתקפות מתוחכמות. עוד טענה נייט כי היכולות הסוכניות האמיתיות, ויכולתן להפוך לכלי תקיפה קטלני, אינן טמונות במודלים הבסיסיים עצמם, אלא בתשתית התוכנה שנבנית סביבם. "היכולות הסוכניות אינן נמצאות במודל עצמו, אלא למעשה במעטפת שמפעילה אותו", ציינה.
בסוגיית הממשל התאגידי והפיקוח הארגוני הדגיש דניאל קלי כי פריסתם של סוכני בינה מלאכותית אוטונומיים אינה פוטרת את המפעילים האנושיים מאחריות משפטית או תפעולית. קלי אמר כי "הסוכנים אינם משנים את החוק: האחריות על אופן פריסת הטכנולוגיה מוטלת בסופו של דבר על המפעיל ועל הגורמים הממונים עליו". הוא טען כי ניהול מערכות אוטונומיות הוא בראש ובראשונה "בעיה של הנדסת תוכנה ובעיה של התאמה (Alignment), ולא בעיה של רגולציה", וכי לשם כך יש להטמיע במערכות הארגוניות עצמן מנגנוני בקרה קפדניים, יכולת ביקורת ומעקב ומגבלות הפעלה ברורות. בהתייחסו לרכש ביטחוני וממשלתי ציין קלי כי בקרב רוכשים ממשלתיים קיימת לעיתים "נטייה שלא לקבל החלטות אמיתיות על השקעה באבטחת מידע ארגונית, אלא להמשיך בפיילוטים עד אין קץ". למרות זאת, הוא הביע אופטימיות זהירה בנוגע לעתיד הקרוב והעריך כי עד 2027 יוכלו גורמי ההגנה להשיג את היתרון, אם מוסדות הביטחון יציידו במהירות את צוותי אבטחת המידע בכלים המותאמים להקשר התפעולי הייחודי שלהם.
לסיכום הדיון בנושא ההגנה בסייבר, ציין בייר כי צוואר הבקבוק המרכזי באבטחת המידע הארגונית השתנה: הבעיה העיקרית כבר אינה איתור חולשות אבטחה, אלא ניהול הפערים והעיכובים בתיקונן. "איתור חולשות אבטחה מעולם לא היה באמת הבעיה", הסביר בייר, והוסיף כי העומס המערכתי העיקרי נובע מ"תהליך תיקון החולשות ומהעובדה שהן נותרות ממתינות לטיפול". כדי להתמודד עם חוסר האיזון הזה, הוא המליץ להטמיע כלי סריקה אוטומטיים ישירות בתהליכי העבודה של המפתחים. "מה שבאמת מעורר בי התלהבות הוא העברת היכולות האלה לידיהם של אנשי ההגנה", סיכם בייר. לדבריו, העברת אבטחת המידע לשלבים מוקדמים יותר במחזור חיי פיתוח התוכנה מאפשרת למהנדסים לזהות ולתקן חולשות בקוד עוד לפני שהוא מגיע לרשתות הייצור.


