





New Era
היועץ לביטחון לאומי לשעבר של ארה"ב: "האקר ממוצע יכול לגרום נזק חמור – ואנחנו לא ערוכים"
ג'ייק סאליבן, שכיהן בתפקיד תחת הנשיא ביידן הזהיר בכנס של קרן New Era בבוסטון מפני השילוב המסוכן בין בינה מלאכותית למתקפות סייבר על תשתיות חיוניות. לדבריו, גם יתרון של חצי שנה על סין במרוץ ה-AI הוא קריטי, בעוד שארה"ב מתקשה להגן על רשתות החשמל, המים והתקשורת שלה. הוא העריך כי סין תצמצם ב-2027 את הגישה למודלי הבינה המלאכותית המתקדמים שלה
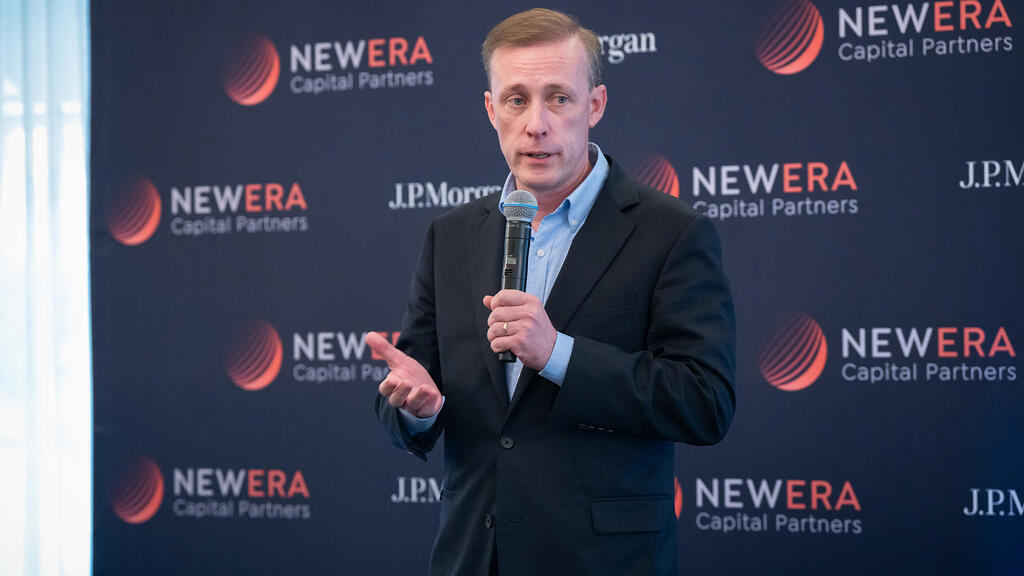
"מה שזמין כיום ברשת האפלה עבור האקר ממוצע לחלוטין כדי לגרום נזק חמור לתשתיות קריטיות בעולם הוא מסחרר ראש – ואנחנו לא ערוכים להגן על עצמנו". באזהרה חריפה זו פתח היועץ לביטחון לאומי לשעבר של ארצות הברית, ג'ייק סאליבן, את הרצאתו המרכזית בכנס של קרן New Era בבוסטון.
סאליבן, שכיהן כיועץ לביטחון לאומי ה-28 של ארה"ב תחת הנשיא ג'ו ביידן מינואר 2021 ועד ינואר 2025 וכיום משמש כפרופסור לקשרי ממשל וסדר עולמי באוניברסיטת הרווארד, פרס בפני באי הכנס ניתוח מפורט של מאזן הכוחות הגיאופוליטי, מרוץ הבינה המלאכותית מול סין, ואיומי הסייבר על תשתיות חיוניות. סאליבן הצטרף באחרונה למועצה המייעצת של New Era Capital.
בדבריו תיאר סאליבן כיצד התעצבה מדיניות הממשל. חודשים ספורים לאחר כניסת הממשל לתפקידו ב-2021, שיתקה מתקפת כופר את צינור הדלק "קולוניאל פייפליין", מה שהוביל למחסור חמור בדלק לאורך החוף המזרחי. לדבריו, האירוע המחיש לממשל כי אין בידיו סמכויות חוקיות מספקות כדי לחייב חברות פרטיות המפעילות תשתיות קריטיות – כגון מים, תקשורת ונמלי תעופה – לעמוד בתקני הגנת סייבר בסיסיים, ופניות לקונגרס לקבלת סמכויות כאלה נתקלו בסירוב.
בסוף אותה שנה, נפגשו עמו בנפרד מנכ"ל OpenAI סם אלטמן ומנכ"ל Anthropic דריו אמודיי, ועדכנו אותו כי הם מפתחים טכנולוגיה מחוללת שינוי שמתבססת על היקפי כוח מחשוב (Compute) נרחבים. בעוד שבתחילה התייחס להצהרות אלו בספקנות, במהלך 2022 הבין הממשל כי כוח המחשוב הוא המפתח להובלה במרוץ הטכנולוגי. בהתאם לכך, באוקטובר 2022 – כחודש לפני השקת ChatGPT – הטיל הממשל את סבב בקרות היצוא המשמעותי הראשון על שבבי בינה מלאכותית וציוד לייצורם המיועדים לסין.
בהמשך ציין סאליבן תחזית שמסר לו דריו אמודיי בראשית 2023, לפיה בתוך שלוש שנים יפותח מודל בעל יכולת גבוהה לאתר ולנצל פרצות אבטחה במערכות מחשוב בהיקף נרחב. לדבריו, מודל "Mythos", שיצא באביב 2026, עמד בדיוק בלוחות הזמנים וביכולות שנחזו מראש.
בתגובה לטענה לפיה יתרון של כחצי שנה בלבד על פני סין אינו משמעותי, אמר סאליבן: "אם סין הייתה מחזיקה במודל Mythos שישה חודשים לפני ארה"ב, והייתה מסוגלת לפרוס אותו, ושישה חודשים לאחר מכן הייתה מציגה מודל שעדיין מקדים את ארה"ב בחצי שנה – האם היינו מודאגים? האם כיועץ לביטחון לאומי הייתי הולך לישון בלילה כשאני מודאג עמוקות? התשובה היא: לעזאזל, כן. לכן שישה חודשים הם קריטיים, בייחוד בכל הנוגע למאזן שבין התקפה להגנה בסייבר".
באשר למאזן הכוחות הנוכחי, התייחס סאליבן לדיווחים האחרונים סביב חברת אנבידיה. לדבריו, מעבר לסיפורי הריגול והפיתוי, הליבה היא "סיפור של עקיפת בקרות שבבים בהיקף תעשייתי, אשר העניק לסין גישה לכמות עצומה של כוח מחשוב אמריקאי וצמצם במידת מה את הפער". עם זאת, הדגיש כי כיום אנבידיה לבדה מייצרת בערך פי 25 יותר כוח מחשוב מחברת וואווי הסינית, ללא שקלול שבבים של חברות כמו AMD, גוגל ואמזון. סאליבן העריך כי פער המחשוב בין המדינות יישאר עצום עד שנת 2030, בהיעדר פריצת דרך בלתי צפויה מצד בייג'ינג בייצור מוליכים למחצה.
סאליבן הוסיף כי ההתמודדות הסינית נשענת על גישה מרחוק והברחות, והעריך כי הקונגרס יפעל לחסימת הפרצות עד סוף השנה. הוא ציין כי הממשל פרסם הוראה חדשה של משרד המסחר להגבלת גישה מרחוק לשבבים, אשר נוסחה באופן חריג בהנחיית משרד האוצר והמועצה לביטחון לאומי.
לדבריו, האסטרטגיה הסינית המקבילה היא להתחרות במחיר ובמודלים במשקל פתוח (Open-weights), כדי להפיץ מודלים "טובים דיים" שיהפכו לסטנדרט עולמי. סאליבן התריע כי השילוב בין מודלי חזית סגורים לבין מודלים פתוחים מאפשר להסיר בקלות את מנגנוני ההגנה והבטיחות של המודלים הפתוחים, ולהפוך אותם לכלי תקיפת סייבר רבי-עוצמה הזמינים לכל דורש.
סאליבן ציין ששלוש השאלות המרכזיות שמעסיקות את קובעי המדיניות הן התפתחות המודלים הפתוחים הסינים, מאזן מערכי ההגנה וההתקפה בסייבר ושאלת ההרתעה.
סאליבן ציין כי השיח הפנימי בסין החל לנטות בחודשים האחרונים מהדגשת "פתיחות" אל עבר ביטחון ושליטה. הוא העריך כי במהלך שנת 2027 בייג'ינג תרסן את הפצת המודלים הפתוחים המתקדמים ביותר שלה, ותגביל את הגישה אליהם ללקוחות מקומיים או במודל גישה מדורג, והוסיף כי יעד דיפלומטי אמריקאי מרכזי מול סין צריך להיות קביעת תקרת יכולות למודלים כאלה.
לגישתו, יוזמות טכנולוגיות להגנה על מערכות, דוגמת "Glasswing" או "Patch the Planet" של OpenAI, יכולות לסייע לתאגידים הגדולים, אך אינן מספקות מענה למפעילי רשתות חשמל, מים ונמלי תעופה מקומיים. סאליבן הזכיר את מתקפת "סולט טייפון" (Salt Typhoon), שבה חדרו גורמי סייבר המקושרים לממשלת סין עמוק לתוך רשתות של כל ספקיות התקשורת האמריקאיות הגדולות. למרות חודשי עבודה ארוכים שנדרשו לסילוקם, רשות התקשורת הפדרלית (FCC) לא הטילה תקנות מחייבות על החברות עקב עלויות גבוהות והיעדר מנדט חוקי. סאליבן ציטט את הצעתה של אן נויברגר לנתק מערכות בקרה תעשייתיות חיוניות מרשת האינטרנט ולצמצם את מרחב האיום.
סאליבן הודה כי לארצות הברית אין דוקטרינת הרתעה מוסדרת בסייבר כפי שקיימת בלוחמה גרעינית או קונבנציונלית. הוא ציין את מתקפת "וולט טייפון" (Volt Typhoon), שבה הטמיע הצבא הסיני נוזקות בתשתיות קריטיות בארה"ב לקראת אפשרות של עימות סביב טייוואן. בתגובה הבהירה וושינגטון לבייג'ינג כי הפעלת נוזקות שתגרום להרס פיזי של רשתות חשמל, צינורות או מסילות רכבת תיחשב כהתקפה צבאית פיזית ותגרור תגובה בהתאם. עם זאת, ציין כי מול מתקפות סייבר שגרתיות יותר, כפי שמבצעות רוסיה ואיראן, ארה"ב פגיעה יותר עקב היותה מחוברת ומבוזרת, והרתעתן נותרה אתגר בלתי פתור.
בסיום דבריו התייחס סאליבן לתפקידו של הסייבר במלחמות מודרניות. הוא ציין כי התחזיות המוקדמות ערב הפלישה הרוסית לאוקראינה, לפיהן רוסיה תשתק את הכוחות האוקראיניים באמצעות מתקפת סייבר מקדימה, לא התממשו, וכי טכנולוגיית כטב"מים מבוססת תוכנה ובינה מלאכותית היא שחוללה מהפכה בשדה הקרב.
לדבריו, העימותים העתידיים בעשור הקרוב לא יתאפיינו במערכות תמרון משולבות ענקיות, אלא בטריאדה חדשה: "כוחות מבצעים מיוחדים, חלל וסייבר". במסגרת זו, ישולבו הפעולות הפיזיות של יחידות מיוחדות עם השפעות הסייבר, בעוד מערכי חלל יספקו מודיעין ויכולות חישה מתקדמות.


