











הכללית וצ'ק פוינט יפתחו מערכת משותפת לאבטחת כלי בינה מלאכותית בבתי חולים
נקודות עיקריות.כלכליסט AI
- קופת חולים כללית וחברת צ'ק פוינט חתמו על שותפות אסטרטגית לפיתוח מערך אבטחה מתקדם לשימוש בטוח בבינה מלאכותית.
- המוצר המשותף "AI Gateway" יפקח בזמן אמת על תעבורת המידע וימנע זליגת פרטים רפואיים רגישים למנועי AI חיצוניים.
- המערכת צפויה להיכנס לפריסה רחבה בתחילת שנת 2027 ותאפשר הגנה מפני מתקפות סייבר ושימוש לא מבוקר של סוכני AI.
איך מוודאים שרופא לא מזין בטעות סיכום טיפול לתוך מנוע ציבורי כמו ChatGPT, וכיצד מונעים מתוקפים לנצל את הבינה המלאכותית כדי לדלות נתונים רגישים מבית החולים? כדי להתמודד עם פרצות פוטנציאליות, כללית וצ'ק פוינט חתמו על שותפות אסטרטגית בהיקף של מיליוני שקלים לפיתוח מערך אבטחה, שנועד לאפשר לקופה להרחיב את השימוש שלה ב־AI באופן בטוח.
במסגרת העסקה, יפותח במשותף מוצר בשם "AI Gateway" – שער אבטחה שיפקח בזמן אמת על תעבורת המידע שעובר בין המערכות הרפואיות לכלי AI חיצוניים, ויתפקד כמעין בקר גבולות או שומר סף דיגיטלי.
המהלך יוצא לדרך על רקע מציאות מתנגשת במערכת הבריאות. מחד, קיים דחף גובר מצד עובדים וצוותי רפואה להשתמש בכלים דוגמת ChatGPT או Gemini כדי לייעל את עבודתם. מאידך, ההאצה בדיגיטציה של מערכות הבריאות הפכה אותן לפגיעות יותר. עו"ד אביבית קוטלר, ממונת הגנת מידע וסייבר ארצית בכללית, מתארת את המצב: "בשנים האחרונות, ובדגש על המלחמה, אנחנו חווים ניסיונות תקיפה מאיראן ופרוקסי שלה במאות אחוזים יותר מבדרך כלל. עשרות אלפי תקיפות בשנה". נקודת המפנה, לדבריה, החלה עם מתקפת הכופר שהשביתה את בית החולים הלל יפה, שהובילה להקשחת הרגולציה על ידי משרד הבריאות.
גלריה
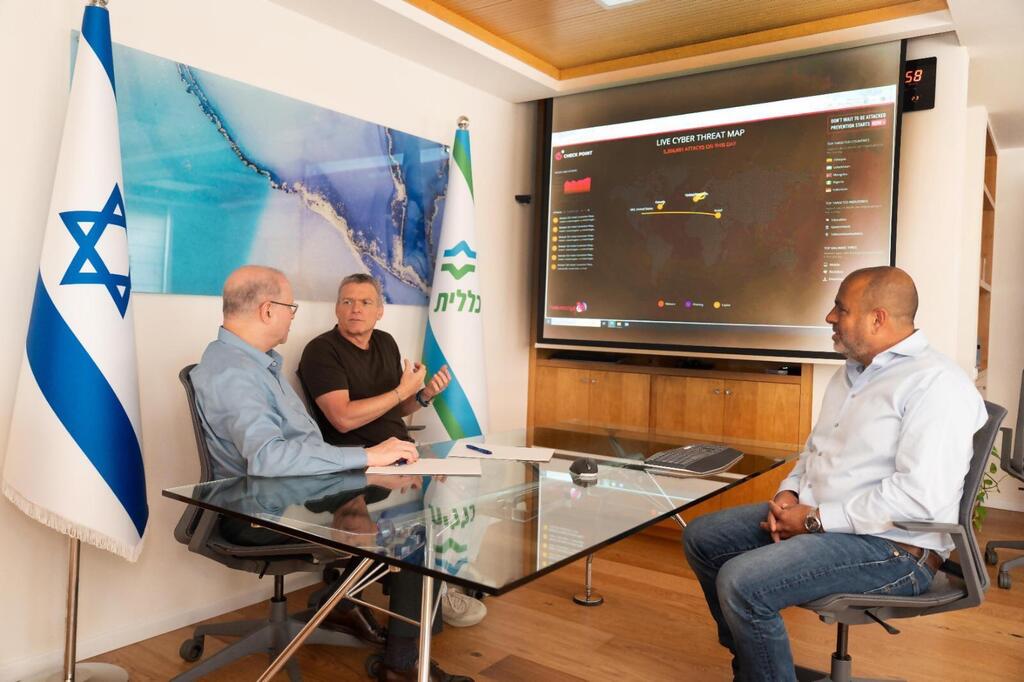
מימין: אבי עטיה סמנכ"ל מערכות מידע ודיגיטל בכללית, נדב צפריר מנכ"ל צ'ק פוינט ופרופ' איתן וירטהיים מנכ"ל כללית
(צילום: רענן כהן)
הקופה כבר מפעילה AI, אך מורגלת לעבודה בסביבות סגורות ומבודדות. מדו"ח שפרסם ארגון הבריאות העולמי (WHO), עולה כי כללית משתמשת כיום בפלטפורמה של חברת Aidoc המוטמעת ישירות במערכות הדימות הפנימיות שלה לניהול אלגוריתמים רפואיים, וכן במודלים מקומיים שסורקים נתוני עבר כדי לאתר מחלות לא מאובחנות. הפעילות הפנימית הזו מבוקרת תחת רגולציה ארגונית. כניסת יישומי GenAI חינמיים למרפאות יצרה, להגדרתה של קוטלר, "שכבת סיכון נוספת".
החשש הוא משימוש לא מבוקר: אם רופא יעתיק סיכום רפואי עם פרטים מזהים למנוע חיפוש מבוסס AI, המידע עלול לזלוג החוצה. השער המאובטח נועד למנוע זאת, לאכוף חוקי פרטיות ולייצר "גדרות בטיחות" ברורות שיאפשרו לעובד לקבל תובנות מהכלי מבלי לסכן את הפרטיות. המערכת נדרשת להתמודד גם עם סכנות מורכבות ואוטונומיות יותר: "סוכני AI" ואפליקציות צד שלישי המשתלבות במערכות בית החולים. למשל, סוכן AI שאחראי באופן אוטומטי על תיאום תורים עלול למשוך נתונים רגישים שאינם רלבנטיים למשימתו, או לנסות להעביר אותם לשרת חיצוני. שער האבטחה נועד לפקח על סוכנים אלו בזמן אמת, וכן לחסום פעולות חריגות של אפליקציות חיצוניות.
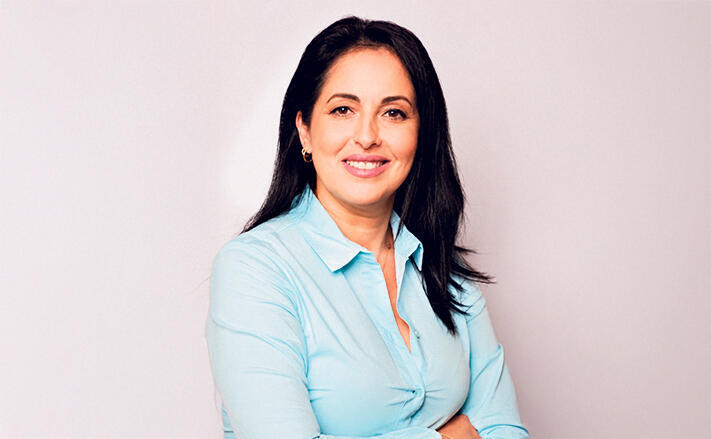
עו"ד אביבית קוטלר, הגנת סייבר בכללית. "לא יקבלו גישה למידע"
(צילום: דוברות כללית)
כללית מספקת לענקית הסייבר סביבת פיתוח והטמעה רחבת היקף – במערכת בריאות עצומה שנוגעת ל־5 מיליון איש בישראל. בתמורה, צ'ק פוינט שומרת בידיה את הקניין הרוחני, במטרה למסחר את הפלטפורמה בעתיד ולמכור אותה. חרף שיתוף הפעולה ההדוק, נתוני המבוטחים אמורים להישאר בקופה. קוטלר מבקשת להרגיע: "המידע היחידי שצ'ק פוינט יראו זה מטא דאטה. הם ממש לא נגישים למידע של המטופלים שלנו בשום אופן". קוטלר מעריכה כי ברבעון הראשון של 2027, המערכת תהיה בפריסה רחבה שתספק מענה לצורכי הארגון.


