





החברה שמגינה על המידע הארגוני מפני כלי AI לא ידועים גייסה 20 מיליון דולר
נקודות עיקריות.כלכליסט AI
- חברת הסטארט-אפ Bloom Security גייסה 20 מיליון דולר בסבב סיד בהובלת גלילות קפיטל, במטרה לפתח פלטפורמת אבטחה לנקודות קצה המותאמת לעידן ה-AI.
- החברה מפתחת טכנולוגיה המבוססת על סוכני AI אוטונומיים שמטרתם לנטר, למפות ולנתח סיכונים בזמן אמת בתוכנות, תוספים וחבילות קוד המותקנים על מחשבי עובדים.
- הפתרון נועד לתת מענה לאובדן השליטה של צוותי אבטחה על סביבות העבודה המורכבות, הכוללות כיום כלי AI והתקנות עצמאיות של עובדים המקבלים הרשאות גישה למידע רגיש.
- המערכת מנתחת את רמת הסיכון על בסיס הקשר תפקודי והרשאות, ומאפשרת חסימת איומים ואכיפת מדיניות אבטחה מבלי לפגוע ברציפות העבודה של הארגון.
חברת הסייבר בלום סקיוריטי (Bloom Security) גייסה 20 מיליון דולר בגיוס סיד, בהובלת גלילות קפיטל (Glilot Capital) ובהשתתפות Ten Eleven Ventures, Okta Ventures ו-Runtime Ventures. בסבב השתתפו גם משקיעים פרטיים, ובהם מייסדים של חברות הסייבר Snyk, Demisto, Dig Security, ו-Talon.
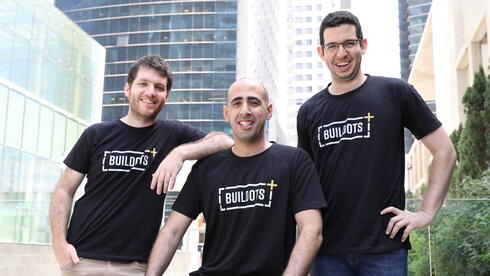
Bloom Security הוקמה ב-2025 על ידי איתי קרן, מנכ"ל החברה, אופיר בלסיאנו, CPO, ואיתי פרישמן, CTO, יוצאי חיל הים, ממר"ם ויחידה 81. המייסדים היו מהעובדים הראשונים ב-Dig Security וב-Demisto, שנרכשו שתיהן על ידי פאלו אלטו נטוורקס. החברה מעסיקה כיום 30 עובדים בישראל, רובם יוצאי Dig Security ופאלו אלטו נטוורקס.
מחשבי עובדים ומפתחים הפכו בשנים האחרונות לסביבות תוכנה מורכבות. לצד מערכת ההפעלה והתוכנות שמתקין הארגון, פועלים בהם אייג'נטים מבוססי AI, שרתי MCP, תוספים לדפדפנים ולסביבות פיתוח, כלי אוטומציה וספריות קוד. הדפדפנים, סביבות הפיתוח והאייג'נטים הפכו בעצמם לפלטפורמות עם חנויות אפליקציות וכלים להתקנה ולניהול של חבילות קוד, ולכן מספר התוכנות שפועלות במחשב גדל מהר יותר מכפי שצוותי האבטחה יכולים לעקוב אחריהן. עובדים מתקינים חלק מהכלים בעצמם, ואחרים מתווספים על ידי כלי AI. הכלים יכולים לקבל הרשאות ולגשת למידע ולשירותים נוספים בלי לעבור תהליך בדיקה מסודר מצד הארגון.
Bloom Security פיתחה פלטפורמת אבטחה לנקודות הקצה בעידן ה-AI. הפלטפורמה מבוססת על טכנולוגיה המריצה סוכני AI אוטונומיים, אשר מנתחים וממפים את התוכנות, התוספים והקוד שפועלים בכל מחשב, ובוחנים לאיזה מידע ומערכות הם ניגשים וכיצד הם פועלים לצד כלים נוספים. הערכת הסיכון מבוססת גם על ההקשר: תוכנה שמתאימה לעובד אחד יכולה ליצור סיכון במחשב אחר, בהתאם לתפקיד המשתמש, למידע שאליו יש לו גישה ולכלים הנוספים שפועלים באותה סביבה. הפלטפורמה מנתחת הרשאות, הגדרות וסיכונים בשרשרת אספקת התוכנה ומאפשרת לחסום התקנות מסוכנות, לאכוף הגדרות אבטחה ולטפל בסיכונים בלי להשבית את עבודת המשתמש.
איתי קרן, מנכ"ל Bloom Security: "מחשבי העובדים כבר אינם כוללים רק תוכנות שהארגון בחר, בדק אותן והחליט שהן בטוחות. פועלים בהם אייג'נטים, תוספים וחבילות קוד שמתחברים לשירותים ומקבלים גישה למידע, לעתים בלי שצוותי האבטחה יודעים על כך. הקמנו את Bloom כדי לאפשר לארגונים להבין מה באמת פועל בכל מחשב ולשלוט בסיכונים, בלי לעכב את העבודה ואת אימוץ כלי ה-AI."
קובי סמבורסקי, שותף מנהל ב-Glilot Capital: "סביבת העבודה של מחשבי העובדים משתנה במהירות, ומערכי האבטחה הקיימים אינם מצליחים להדביק את הקצב. אייג'נטים, תוספים וחבילות קוד שפועלים ישירות על המחשבים יוצרים שכבת סיכון חדשה שהכלים הקיימים לא נועדו להתמודד איתה".


