










יוניקורן נולד: גיוס ענק של 125 מיליון דולר לסטארט-אפ הסייבר קורמה של אלון פלודה
נקודות עיקריות.כלכליסט AI
- חברת הסייבר קורמה גייסה 125 מיליון דולר לפי שווי של מיליארד דולר, חודשים ספורים לאחר גיוס הסיד.
- החברה פיתחה מודל בסיס ייעודי וכוח עבודה אוטונומי המיועדים לספק הגנת סייבר מתקדמת מול איומי בינה מלאכותית.
- המנכ"ל אלון פלודה מדגיש כי המערכת נועדה לצמצם את הפער בין יכולות התקיפה המשתפרות של המודלים הקיימים ליכולות ההגנה.
חברת הסייבר קורמה (Corma) גייסה 125 מיליון דולר בסבב A לפי שווי של מיליארד דולר. הגיוס מגיע שלושה חודשים בלבד לאחר שהחברה הכריזה באוגוסט על גיוס סיד של 60 מיליון דולר, ומביא את סך ההשקעות בה ל-185 מיליון דולר. סבב הגיוס הובל על ידי קרן NEA, בהשתתפות המשקיעים הקיימים Sequoia Capital, Khosla Ventures ו-Coatue.
מתקפות סייבר מבוססות AI הפכו לאחד האיומים הדחופים ביותר על עסקים וממשלות ברחבי העולם, וארגונים גדולים פועלים להטמיע את מודל הבסיס (Foundation Model) של קורמה במערכי ההגנה שלהם. לדברי החברה, מאז שנחשפה לראשונה באוגוסט, הביקוש למודלים שלה זינק בקרב ארגונים הנכללים בדירוגי Fortune 100, Fortune 500 ו-Fortune Global 500. כדי לעמוד בביקוש, הגדילה קורמה את קיבולת השרתים שלה פי 24. החברה עובדת עם ארגוני ענק בתחומי הבריאות, השירותים הפיננסיים, האנרגיה והתשתיות הקריטיות, הקמעונאות והתקשורת. ארגונים אלה מעבירים יותר ויותר ממשימות האבטחה שלהם לכוח העבודה האוטונומי של קורמה, המבוסס על מודל הבסיס שפיתחה החברה.
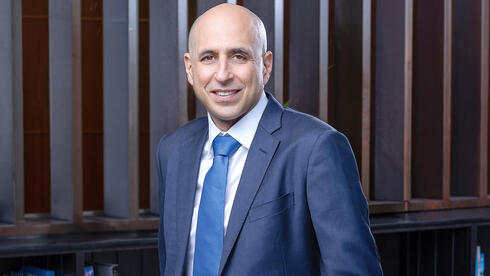
בשיחה עם "כלכליסט" מסביר אלון פלודה, מייסד ומנכ"ל קורמה, את המרוץ בין יכולות התקיפה וההגנה בתחום הסייבר: "התחלנו כבר באוגוסט ואנחנו במרוץ מהיר מאוד. בכל יום רואים עוד עדויות לכך שאנחנו במרוץ בין תוקפים למגינים. למודלים שקיימים כיום יש יתרון אדיר עבור התוקפים, ואנחנו חייבים להתקדם כמה שיותר מהר כדי לתת למגינים יכולת לנצח. אנחנו מאמנים מודלי בסיס ייעודיים לסייבר, שהם טובים בסדר גודל יותר. אנחנו מאמנים אותם להגנה, והמשימה שלנו היא להמשיך לטפס כל הדרך עד לסופר-אינטליגנציה לסייבר הגנתי.
"המודלים הקיימים בשוק, שבהם משתמשות החברות, הם מודלי קוד מדהימים, אבל אין להם את היכולות הנדרשות לסייבר הגנתי. ככל שהם נהיים טובים יותר בכתיבת קוד, הם גם משתפרים במציאת חולשות, אבל סייבר הגנתי דורש יכולות אחרות לגמרי מסייבר התקפי. אף מודל לא נבנה לסייבר הגנתי. המודלים הקיימים חזקים מאוד בתקיפה, אבל אין להם יכולת להתקדם בקצב הזה. אני לא מציע מוצר סקיוריטי כמו החברות האחרות, אלא כוח אדם מבוסס AI, שמופעל על ידי מודל הבסיס שלנו ויכול לבצע משימות אבטחה מכל הסוגים. הסוכנים שלנו עובדים עם מוצרי האבטחה הקיימים של החברה. אין אצלנו מגע אדם בדרך", אומר פלודה.
הוא מוסיף כי "אנחנו מובילים את המרוץ וחייבים להתקדם כמה שיותר מהר. המשקיעים רואים את קורמה, וברור להם שחייבים אינטליגנציה כמו שלנו לסייבר. יש לנו את המשקיעים הטובים בעולם, והחברות הכי משמעותיות משתמשות בטכנולוגיה שלנו. אנחנו מתקדמים מהר מאוד בהכנסות, וכל משפט שנגיד היום כבר לא יהיה רלוונטי".
קורמה מפתחת כוח עבודה אוטונומי מקצה לקצה בתחום אבטחת הסייבר, המבוסס על מודל בסיס ייעודי להגנת סייבר שפיתחה החברה. כוח העבודה פועל לצד צוותי האבטחה בארגונים ומשתמש בכלים הקיימים שלהם כדי לחקור איומים, לבצע פעולות אבטחה יזומות ולהתמודד עם מגוון רחב של משימות הגנה. החברה מאמנת את המודלים במטרה להגיע לבינת-על (Superintelligence) בתחום הסייבר ההגנתי, שתאפשר לצוותי האבטחה לפעול בקצב ובהיקף הנדרשים כדי להתמודד עם התקדמות יכולות התקיפה מבוססות ה-AI.
קורמה נוסדה בשנת 2025 על ידי אלון פלודה, מנכ"ל החברה, בוגר תוכנית פסגות ויוצא יחידת 8200. החברה מעסיקה כ-25 עובדים ומרכזי הפעילות שלה נמצאים בתל אביב ובסן פרנסיסקו. צוות החברה משלב מומחיות במחקר AI בחזית הטכנולוגיה (Frontier AI), בסייבר התקפי ובהגנת סייבר. בין חברי הצוות חוקרים יוצאי גוגל ו-DeepMind, לצד מומחי סייבר יוצאי יחידת 8200. השילוב בין מומחיות באימון מודלי בסיס לבין ניסיון רחב ומעמיק בסייבר מאפשר לחברה לאמן את המודלים, להעריך את ביצועיהם ולהפעיל אותם בסביבות ההגנה המורכבות של ארגונים.
כשקורמה נחשפה לראשונה באוגוסט, היא הזהירה מפני פער הולך וגדל בין יכולות התקיפה של AI, המתקדמות בקצב מעריכי, לבין יכולות ההגנה, שכמעט אינן מתקדמות. לדברי החברה, האירועים שהתרחשו בחודשים שלאחר מכן המחישו את האזהרה: באוקטובר התגלה גל של חולשות אבטחה קריטיות ופריצות למערכות תוכנה מהנפוצות בעולם. אירועים אלו אילצו צוותי אבטחה לפעול בדחיפות והובילו לאזהרות מצד גורמים ממשלתיים, מוושינגטון ועד טוקיו.
לפי קורמה, הסיבה לכך שיכולות התקיפה מתקדמות מהר יותר נעוצה באופן שבו נבנות מערכות ה-AI של ימינו. כתיבת קוד הפכה למוקד מרכזי במרוץ בתחום הבינה המלאכותית, ומעבדות ה-Frontier AI משקיעות משאבים רבים כדי להוביל בו. אולם AI שלומד לכתוב את התוכנות שמפעילות את העולם לומד גם כיצד לפרוץ אליהן. חולשות אבטחה הן למעשה סוג נוסף של באגים, ולכן ככל שהמודלים משתפרים בכתיבת קוד, כך הם משתפרים גם באיתור חולשות. בשילוב עם סוכני AI, המודלים מסוגלים כיום לאתר חולשות ולנצל אותן, ואף לבצע תהליכי תקיפה מתחילתם ועד סופם, כפי שלדברי החברה המחישו אירועי "Black October".
אולם הגנת סייבר, ובפרט המשימות שנמצאות מחוץ לתחום אבטחת הקוד, דורשת מערך יכולות שונה לחלוטין. במקום להסתפק בניתוח קוד ובתיקון באגים, היא מחייבת ניתוח של כמויות עצומות של נתוני אבטחה, ובהם יומני ביקורת (Audit Logs), אירועי אבטחה ונתוני תעבורת רשת (Network Flows). המשימות האלה דורשות גם הצלבת סימנים חלשים ממערכות שונות לאורך פרקי זמן ממושכים, התמודדות עם כמויות אדירות של רעשי רקע ושמירה על עקביות לאורך אלפי החלטות רצופות. לטענת קורמה, מודלים שאומנו לכתיבת קוד לא הותאמו למשימות האלה. לכן, ההתקדמות שהופכת את ה-AI לכלי תקיפה יעיל יותר כמעט שאינה מקדמת את יכולות ההגנה - וקורמה נבנתה בדיוק עבור האתגר והמשימות האלה.


