





New Era
"בעידן ה-AI צריך לחשוב במונחי משימות בסייבר ולא במונחי מוצרים או כלים"
בכנס של קרן New Era בבוסטון העריכו בכירי תעשיית הסייבר כי נחילים של סוכני AI אוטונומיים יחליפו בהדרגה כלי אבטחה מסורתיים, יאתרו איומים ויבצעו בדיקות חדירה כמעט ללא התערבות אנושית. גיא פלכטר, שמכר את סיידר לפאלו אלטו ב-300 מיליון דולר: "העתיד הוא פחות כלים ויותר משימות ולמידה מתמדת". ובג'יי פי מורגן חשפו תקציב AI של יותר מ-20 מיליארד דולר השנה
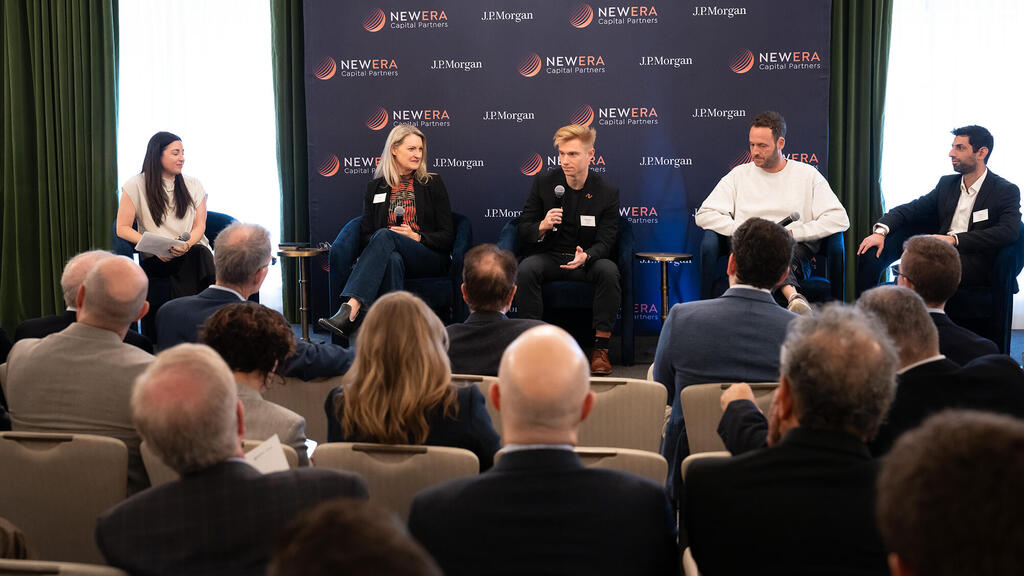
הבינה המלאכותית משנה במהירות את תעשיית הסייבר, והשלב הבא בהתפתחות שלה עשוי להיות מעבר ממערכות הגנה המבוססות על כלי אבטחה נפרדים לנחילים של סוכנים אוטונומיים, שיכולים לזהות איומים, לחקור אותם ולפעול נגדם כמעט ללא התערבות אנושית. כך עלה מפאנל שעסק בעתיד הסייבר בעידן ה-AI, בכנס של קרן New Era בבוסטון.
אחת התובנות המרכזיות שעלו בדיון היא שהשינוי אינו מסתכם בהאצת תהליכים קיימים, אלא מחייב חשיבה מחודשת על מבנה ארגוני האבטחה, על האופן שבו חברות בונות או רוכשות טכנולוגיה ועל חלוקת העבודה בין בני אדם למכונות.
“אנחנו צריכים להפסיק לחשוב על בניית כלים או פתרונות, ולהתחיל לחשוב על בניית נחילים של סוכנים שצריכים לבצע הרבה משימות”, אמר גיא פלכטר, מייסד ומנכ״ל חברת הסטארט-אפ sola. לדבריו, גם התוקפים כבר אינם מסתפקים בהפעלת כלים מוכרים, אלא משתמשים בסוכנים רבים שמבצעים משימות נפרדות, לומדים זה מזה ומתקדמים באופן עצמאי. “העתיד הוא פחות כלים ויותר משימות ולמידה מתמדת”. פלכטר הוא יזם סדרתי שכבר עשה אקזיט בעבר כשמכר את חברת הסטארט-אפ סיידר לפאלו אלטו ב-300 מיליון דולר והתייחס גם לשינוי שחל בהקשר הזה: ״ לבנות חברה בעידן ai זה משהו אחר לגמרי בהשוואה לחברה שהייתה לי קודם. זה נותן פרספקטיבה אחרת על מה שצריך להשיג והקצב הוא אדיר , כמעט כל כמה שבועות הדברים משתנים ועל בסיס חודשי צריך לבחון האם אנחנו עדיין בכיוון הנכון".
לצד השינוי בחשיבה על הגנת הסייבר, מהפכת ה-AI מייצרת גם הזדמנויות חריגות עבור החברות בתחום. זאת משום שגם התקציבים הארגוניים גדלים ובמקביל הם גם נדרשים להגיב מהר יותר לשינויים.
כך למשל , השינוי ניכר גם באופן שבו ארגונים מחליטים אם לפתח פתרונות אבטחה בעצמם או לרכוש אותם מספקים חיצוניים. קייטי ג׳נקינס, ciso של ענקית הביטוח Liberty Mutual הסבירה כי בעבר, אם לא היה פתרון מתאים בשוק, הארגון היה נוטה לפתח אותו בעצמו. אלא שקצב השינויים בענף מקצר את חלון הזמן שבו החלטה כזאת משתלמת. “אם בעבר חשבתי שאם אוכל לבנות משהו בתוך שנה או שנתיים, כדאי לעשות זאת בעצמי, היום מדובר אולי בשלושה עד שישה חודשים שיכולים לגרום לי לקבל החלטה אחרת”, אמרה.
מנחת הפאנל סטפני צ׳רין מענקית הבנקאות ג׳יי פי מורגן הפתיעה את המשתתפים כשציינה כי תקציב ה-AI של הבנק גבוה יותר מ-20 מיליארד דולר השנה, כאשר חלק ממנו מופנה מטבע הדברים גם לאיומי הסייבר שנוצרים כתוצאה מהטרנספורמציה הטכנולוגית.
קייטי, מה קורה עם התקציבים אצלכם? איך מקבלים יותר תקציב לסייבר בעידן ה-AI?
״צריך לחשוב שהיום התקציב הוא גם לאבטחת הטרנספורמציה לבינה מלאכותית. קודם כל ניהול זהויות, רגולציה על AI ואני לא מחפשת יותר תקציב לפתרונות שמופעלים על ידי אנשים״.
אחד התחומים שבהם ה-AI כבר מציג ערך משמעותי הוא זיהוי איומים (Threat Hunting), איתור פעילות זדונית שמערכות ההגנה הקיימות לא הצליחו לזהות. דמיאן לקה, מייסד וסמנכ״ל טכנולוגיות של חברת נבולוקס, תיאר מקרה שבו מערכת מבוססת למידת מכונה זיהתה פעילות חריגה של כלי גישה מרחוק ScreenConnect. אף שהאירוע סווג בתחילה כבעל חומרה בינונית, סוכן AI החליט להעמיק בחקירה וזיהה תוקף שניסה להתקין רכיבים ולמחוק עקבות במערכת של לקוח ארגוני. לדבריו, הארגון היה מצויד במערכות אבטחת קצה ובשירותי אבטחה מנוהלים מתקדמים, אך ללא החקירה הנוספת של הסוכן, האירוע עלול היה להתפספס. במקרה אחר, הסוכנים זיהו עובד שניסה להוציא סודות מסחריים באמצעות סביבה וירטואלית, על רקע ארגון מחדש בחברה. הפעולות הבודדות נראו תקינות, אך החיבור ביניהן חשף את ההתנהגות החריגה. המשמעות, הסביר, היא שינוי בתפקידו של איש האבטחה: “היום אנחנו מדברים על אדם שנמצא בתוך התהליך ומפקח על הסוכן. בשישה עד 12 החודשים הקרובים אנחנו חושבים שנראה מעבר למצב שבו האדם נמצא מעל התהליך – הוא הופך לארכיטקט", הסביר
גם עולם בדיקות החדירה (Pentesting) צפוי להשתנות. עומר שירזי, מנכ״ל faze security, ציין כי המודל המסורתי, המבוסס על מומחים אנושיים, מגביל את היכולת לספק כיסוי אבטחתי רציף לכל נכסי הארגון. “כשחשבנו על הרעיון לחברה, חשבנו מה יקרה בעוד שלוש שנים? חשבנו שה-ciso יצטרכו סוכנים והם יהיו אחראיים למה שהם יעשו. היום העולם של בדיקות חדירה באמת הולך יותר לכיסוי מלא קבוע ולא לשירות. אנחנו רואים מעבר משירותים לנקודת מבט של כיסוי מתמיד: הארגון רוצה לדעת שכל נכס נסרק ושהוא מוגן. המטרה היא סוכנים עצמאיים ושקופים, שיכולים לבצע בדיקות ללא מעורבות אנושית שוטפת, תוך אפשרות לבחון בדיעבד כל פעולה שביצעו״.
עבור הסטארט-אפים, המסר מהפאנל היה כי הטכנולוגיה לבדה אינה מספיקה. דמיאן לקה מנבולוק סיפר כי לפני גיוס הון לחברה הוא ראיין 90 לקוחות בתוך 90 יום כדי לוודא שהוא פותר בעיה אמיתית. “צריך לזהות בעיה שהיא בעדיפות גבוהה, להקשיב ללקוחות ולא לדחוף להם רעיון בתקווה שיאשרו אותו״.
פלכטר סיכם את העצות ליזמים הצעירים: ״לפעמים כשאתה בא ללקוח פוטנציאלי, נראה שהפתרון שלך לא בטופ פריוריטי של הארגון, אבל אתה צריך להדגיש ולשכנע שזה כן כי ל-ciso על השולחן יש מלא בעיות שדורשות טיפול״.


