









אסוס מודה: בהתקפת הסייבר נגנבו הפרטים האישיים של לקוחות
קמעונאית האופנה המקוונת הודיעה כי האקרים פרצו למחשבים שלה והשיגו פרטים אישיים כמו שמות, כתובות, מספרי טלפון, כתובות מייל ומספרי לקוחות ואפילו מילות חיפוש בהן השתמשו . לכן בחברה ביקשו להישאר ערניים להודעות או שיחות ממספרים לא מזוהים ולא לשתף בסיסמאות
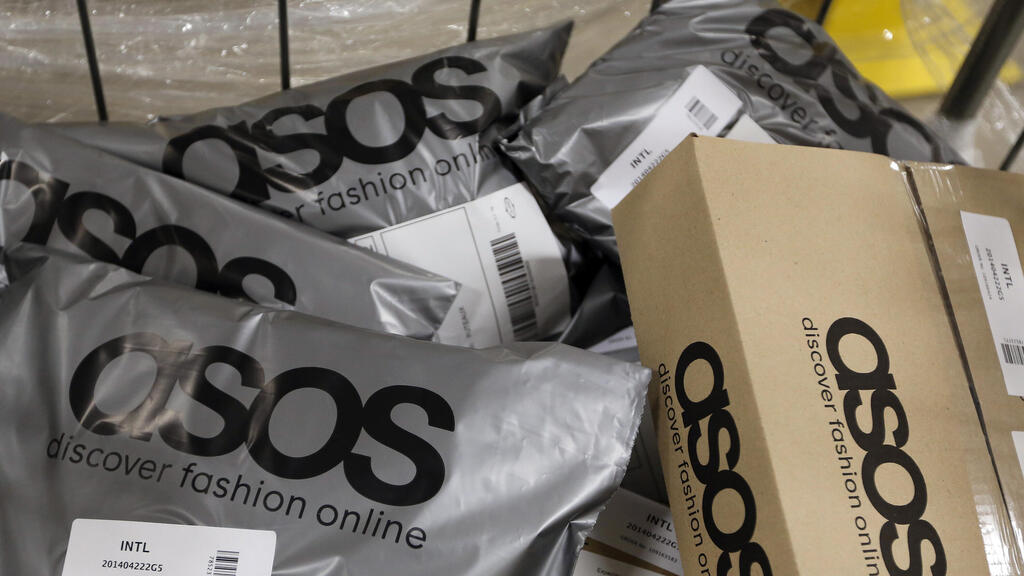
קמעונאית האופנה המקוונת אסוס הודתה בפני הלקוחות כי הייתה קרבן לפריצת סייבר וכי ההאקרים השיגו פרטים אישיים של מיליוני משתמשים, כך לפי דיווח ב-BBC. ההודעה התפרסמה לאחר שמוקדם יותר השבוע דיווחו אלפי לקוחות ברחבי העולם, כולל בישראל, כי קיבלו התרעה באפליקציה על כך שהאקרים פרצו למחשבי החברה והשיגו מידע אישי.
בתחילה טענו באסוס כי קרוב לוודאי שנגנבו רק "פרטי התקשרות בסיסיים", אך כעת הודו כי מדובר בפרטים כמו שמות, כתובות, מספרי טלפון, כתובות מייל ומספרי לקוחות שמצויים בידי ההאקרים. כמו כן, הם קיבלו לידיהם גם פרטים על חיפושים שביצעו הלקוחות באתר. המידע הזה עלול להקל על נוכלים להתאים מזימות פישינג למיילים ולמספרי הטלפון. לפיכך, בחברה מזהירים את הלקוחות מפני הונאות התחזות פוטנציאליות.
עם זאת, באסוס טענו כי לא נגנבו פרטי חשבונות בנק או סיסמאות. "בבקשה הישארו ערניים להודעות לא צפויות או שיחות טלפון שיטענו שהן מאסוס", נמסר בהודעה. "לעולם לא נבקש מכם לחלוק איתנו את הסיסמה, קוד ביטחון או פרטי תשלום דרך הודעה לא מזוהה או שיחת טלפון".
עוד נמסר מהחברה כי היא ממשיכה לחקור את האירוע. ההערכה היא כי ההאקרים השיגו גישה לחשבון של עובד על ידי התחזות כדי להשיג את הסיסמאות הנדרשות, ומשם להוריד את פרטי הלקוחות. לפי אסוס הלקוחות לא צריכים לעשות דבר, אך מומחי אבטחת סייבר ממליצים לשנות סיסמאות כאמצעי זהירות.
"אנחנו יודעים שהלקוחות שלנו סומכים עלינו עם המידע שלנו", נכתב בהודעה שפורסמה באתר החברה. "אנחנו מתייחסים ברצינות לאחריות הזו וכבר נקטנו בצעדים נוספים לחזק את האבטחה".
לאסוס יש 17 מיליון לקוחות ברחבי העולם והיא פועלת ביותר מ-150 מדינות, כולל כמובן ישראל ומעסיקה 2,800 עובדים.


