









דרישת כופר ישירות לטלפון: חשד למתקפת סייבר נגד אסוס
אלפי לקוחות ברחבי העולם, כולל בישראל, של קמעונאית האופנה המקוונת קיבלו התרעה באפליקציה על כך שהאקרים פרצו למחשבי החברה והשיגו מידע אישי. מאסוס נמסר כי הם בודקים את הדיווחים ואם אכן ארעה פריצה. בינתיים המניה נופלת בקרוב ל-12%
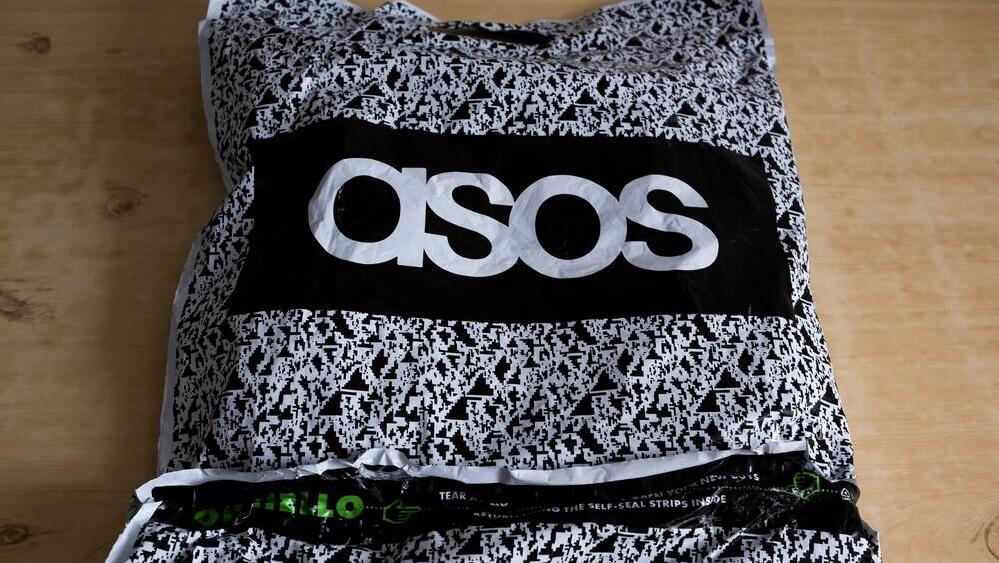
רשת האופנה המקוונת, אסוס, חוקרת האם ארעה פריצה למערכות שלה, זאת לאחר שאלפי לקוחות, כולל בישראל, קיבלו הודעות על פריצה, כך לפי דיווח בגרדיאן. הצהרת החברה הבריטית התפרסמה לאחר שלקוחות ברחבי העולם דיווחו כי קיבלו התרעה באפליקציה על כך שהאקרים פרצו למחשבי החברה והשיגו מידע אישי. ההודעה העבירה את הלקוחות לחשבון טלגרם נפרד.
בעקבות התקרית, מניית החברה נפלה ב-11% במסחר בלונדון, ורשמה את הירידה החדה ביותר בקרב החברות הנסחרות במדד פוטסי 250. עם זאת, נראה שהאתר והאפליקציה עובדים כעת כרגיל, ובאסוס עוד חוקרים אם אכן בוצעה פריצה. אם ההודעה נכונה, אז תצטרף אסוס לשורה של קמעונאיות בריטיות שחוו התקפות סייבר דומות בשנים האחרונות, בהן מרקס אנד ספנסר והרודס.
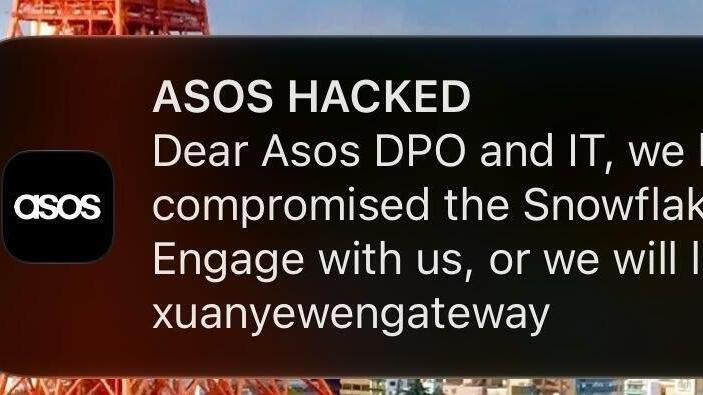
ההתראה באפליקציה התייחסה לסנופלייק (Snowflake), פלטפורמת ענן המשמשת לאחסון, עיבוד וניתוח נתונים שנאספים על ידי עסקאות ומידע דמוגרפי כמו מידות בגדים. היא מאפשרת גם לשלוח הודעות לטלפונים של לקוחות.
"סנופלייק היא מסד נתונים ענק בענן, שבו קמעונאים נוהגים לאחסן מידע רגיש על לקוחות. מדובר בסיבה ממשית לדאגה אם פושעי הסייבר אכן הצליחו לחדור אליו כפי שהם טוענים. ההתרעה שנשלחה בפוש מרמזת כי התוקפים פרצו גם למערכות השולטות באפליקציה של אסוס, מדובר בסחיטה פומבית ברורה", אמר לגרדיאן דריי אגה, מנהל בכיר בחברת אבטחת הסייבר המקוונת האנטרס.
"שליחת דרישת כופר ישירות למכשירים של צרכנים היא טקטיקת סחיטה אגרסיבית שנועדה לדחוק בחברה לפתוח במשא ומתן במהירות. אני ממליץ בחום לקונים להיזהר מניסיונות פישינג ממוקדים, עד שנקבל אישור רשמי לכך שאכן התרחשה פריצה למאגרי המידע."
לאסוס יש 17 מיליון לקוחות ברחבי העולם והיא פועלת ביותר מ-150 מדינות, כולל כמובן ישראל ומעסיקה 2,800 עובדים.


