










ניתוח
פריצת הסייבר למקררים בצרפת הציפה מחדלים הידועים שנים
נקודות עיקריות.כלכליסט AI
- מתקפת סייבר רחבת היקף על מקררים חכמים בצרפת גרמה לעליית טמפרטורה קיצונית, שריפות ואובדן מזון נרחב ברשתות שיווק מובילות.
- התוקפים ניצלו גרסאות תוכנה לא מעודכנות בבקרים מתוצרת Danfoss ושימוש בסיסמאות ברירת מחדל פשוטות כדי להשתלט על המערכות מרחוק.
- האירוע ממחיש את כשלי האבטחה החמורים במיליארדי מכשירי האינטרנט של הדברים בעולם, המהווים יעד נוח לתקיפה בשל הגנות דלות.
פרט לתוצאה המתוקשרת, מתקפת הסייבר על מקררי הסופרמרקטים בצרפת השבוע לא מייצגת משהו חריג. לא מבחינת התחכום, ולא מבחינת ההגנות הפרוצות שאיפשרו אותה. וזה מה שהופך אותה לכל כך מפחידה.
ביום שני נודע שבמהלך הלילה, האקרים הצליחו לפרוץ למערכות של מקררים סופר־חכמים במאות מיקומים בצרפת, העלו את הטמפרטורה ל־50 מעלות צלסיוס וגרמו לשריפות ולאובדן מזון נרחבים. ממשרד התובע בפריז נמסר שמדובר במתקפה "רחבת היקף" שפגעה "במקררים המחוברים לרשת בכמה מרשתות המזון הגדולות בצרפת". קבוצת לה מוסקטר, הבעלים של רשת אינטרמרשה (Intermarché), הודיעה שכ־150 מחנויותיה נפגעו. כל המזון הושלך כדי למנוע סיכונים בריאותיים. גם מנכ"ל קואופרטיב U, דומיניק שלשר, עדכן שהרשת נפגעה מהמתקפה. מקבוצת קרפור נמסר, ש־80 סופרמרקטים נפגעו, אך הרוב המכריע של 6,000 סניפיה לא הושפע.
התקרית ייצרה עניין עולמי בגלל אופייה יוצא הדופן, אבל מבחינה טכנית לא מדובר באירוע חריג. פריצות למוצרים חכמים או אינטרנט של הדברים (IoT) הן כבר דבר שבשגרה. מוצרים אלו, כולל מוצרי חשמל ביתיים, מצלמות אבטחה, טלוויזיות ונתבים, לא נמצאים בשימוש שוטף ורציף ולא נתפסים כהאב של מידע אישי רגיש.
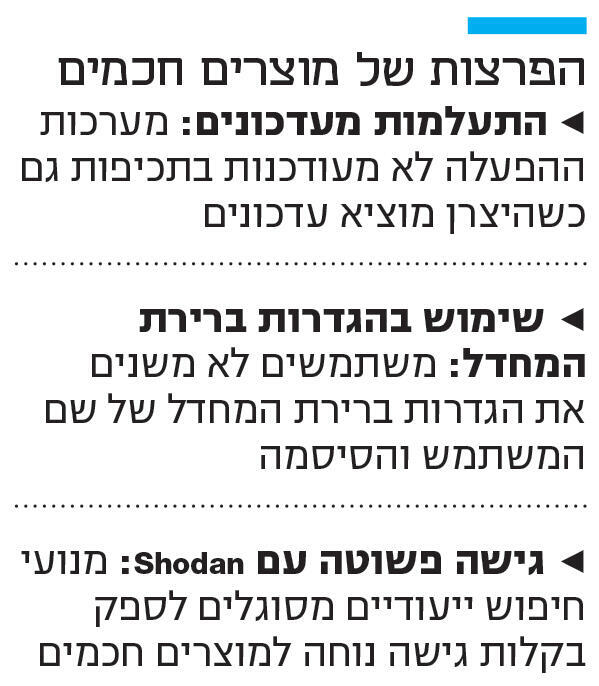
שכבות ההגנה שלהם הן לרוב חסונות פחות מאלה של סמארטפונים או מחשבים. מערכות ההפעלה לא מעודכנות בתכיפות, גם כאשר היצרן מקפיד להוציא עדכונים. פעמים רבות, אמצעי ההגנה הבסיסיים שלהם לוקים בחסר. משתמשים רבים, למשל, לא טורחים לשנות את הגדרות ברירת המחדל של שם המשתמש והסיסמה. כתוצאה, מנועי חיפוש ייעודים כמו שודאן (Shodan), מאנדקסים מוצרי IoT שחוברו לרשת ללא הגנה, ומספקים גישה נוחה אליהם ללא יותר מדי ידע טכני.
המקרה של המקררים מדגים את כשלי האבטחה העיקריים. ראשית, בקרי המקררים שנפרצו, מתוצרת Danfoss הדנית, הריצו גרסה לא מעודכנת של התוכנה שהפעילה אותם. זו כללה כשלים שמאפשרים לתוקף להריץ מרחוק פקודות, להשתלט על הבקר או לנטרל התרעות על שינוי טמפרטורה. שנית, ההאקרים עשו שימוש בהגדרות ברירת המחדל של שם המשתמש והסיסמה. שם המשתמש תמיד היה admin. הסיסמה השתנתה מדי יום, אך היתה למעשה התאריך של אותו יום. באג אחר איפשר לתוקפים להחזיר את הגדרות ההתחברות להגדרות ברירת המחדל, גם אם מפעיל המקררים שינה אותן. רבים מהמקררים היו חשופים בשודאן או באתרים דומים.
המקררים הם רק דוגמה לוהטת לבעיה שמומחי אבטחה מתריעים מפניה שנים. לפי הערכות, ישנם בעולם יותר מ־20 מיליארד מכשירי IoT (לא כולל מחשבים, סמארטפונים, טאבלטים וכדומה), כאשר פעמים רבות קיים פוטנציאל לסיכון אבטחתי. למשל, עם מצלמות אבטחה לא מוגנות — סוגיה שהיתה קריטית בזמן המלחמה עם איראן כשהאקרים איראנים התחברו למצלמות בישראל.
ההצלחה צפויה לדרבן תוקפים נוספים לנסות ולהוציא לפועל מבצעים דומים. ובפעם הבאה, ייתכן שהנזקים יהיו חמורים משמעותית מאוכל מקולקל.


