

מ-Shadow AI ועד הוכחות עמידה ברגולציה: ההכרזות הבולטות של JFrog בכנס swampUP באירופה
בכנס השנתי הציגה החברה קפיצת מדרגה בתחום ה-DevGovOps, הכוללת פתרונות חדשים לזיהוי שימושי AI לא מורשים בתחנות הקצה, סריקה במודל BYOK ועמידה אוטומטית ברגולציית האיחוד האירופי
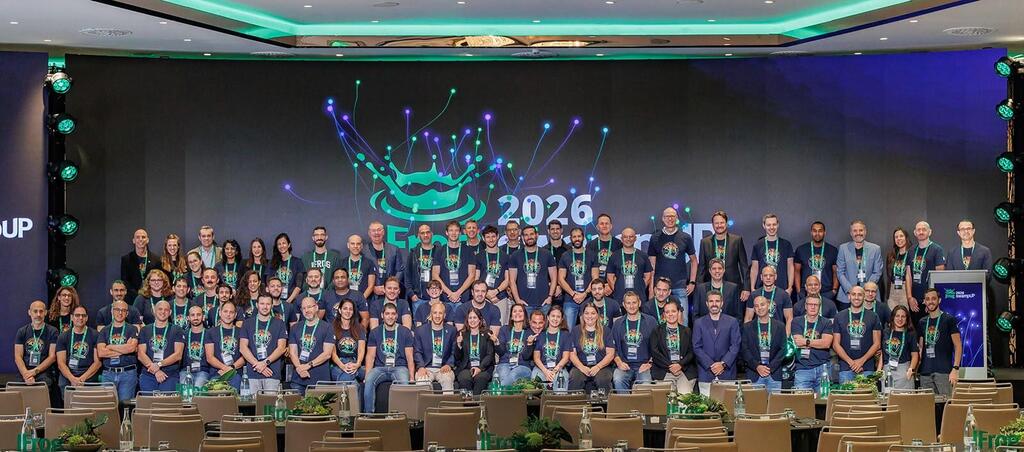
חברת JFrog (נאסד"ק: FROG) הציגה בכנס swampUP Europe בברצלונה הרחבה משמעותית של סל מוצריה בשני תחומים קריטיים: אבטחת בינה מלאכותית (JFrog AI Security) וציות רגולטורי בתוכנה (DevGovOps). מוצרים אלה מספקים פתרון כולל לארגונים הנדרשים להתמודד בו-זמנית עם הסיכונים באימוץ סוכני AI ועם רף הרגולציה העולה באיחוד האירופי.
במסגרת הרחבת פתרון JFrog AI Security, הכריזה החברה על יכולת זיהוי Shadow AI מקומית (Local Shadow AI Detection), המרחיבה את ההתראות והשליטה עד למחשב של המפתח (Developer Endpoint). הכלי מאתר נכסי AI המיוצרים ישירות על גבי מחשבי המפתחים, כגון סוכני AI, תוספים (plugins), שרתי MCP ואירועים (hooks)- עוד לפני שהם מגיעים לשלב הבנייה(Pipelines) או למאגרי המידע (Registries). הסריקה מבוצעת באופן מקומי על גבי מחשב המפתח, כאשר רק המטא-דאטה והערכת הסיכונים מועברים חזרה לפלטפורמת JFrog.
בנוסף, JFrog הציגה יכולת סריקת נכסי AI במודל- Bring Your Own LLM Key - BYOK
יכולת זו מאפשרת ללקוחות לסרוק סקילים, תוספים של סוכני קידוד וחבילות APM באמצעות חשבון ה-LLM הפרטי שלהם מבלי שהנתונים או הפרומפטים יעברו דרך שרת תיווך של JFrog.
על פי דו"ח אבטחת שרשרת אספקת התוכנה של JFrog לשנת 2026, זיהו חוקרי החברה 969 סקילים זדוניים של סוכני AI הנושאים תכולה מזיקה ברמת סיכון גבוהה, לצד 495 מודלי AI זדוניים בפלטפורמת Hugging Face. תוקפים עברו ממתקפות בקוד להוראות בשפה טבעית שסוכני AI קוראים ומבצעים, ועל כן JFrog AI Security מספקת מקור אמת יחיד לניהול, סריקה ואכיפת מדיניות.
שלומי בן חיים, מייסד שותף ומנכ"ל JFrog: "מפתחים כבר מריצים כיום סוכני AI שהארגון כלל אינו מודע לקיומם, והפתרון שלנו מחזיר את השליטה לידי הארגון. עד כה, הפוקוס סביב סוכני AI עסק בעיקר במה שהם מסוגלים לבנות, ופחות בנזק שהם עלולים לחולל ומסוגיית האחריות כשמשהו משתבש. הלקוחות שלנו פועלים בסביבת Zero-Trust, שבה אי אפשר לתת אמון עיוור ברכיבי AI או באופן שבו משתמשים בהם. JFrog מאחדת זיהוי, סריקה ואכיפת מדיניות לכדי פלטפורמה אחת שמגנה על כל שרשרת אספקת התוכנה בעידן ה-AI".
במהלך הכנס, הכריזה JFrog גם על הרחבת יכולות ה-DevGovOps והציגה הוכחות עמידה ברגולציית האיחוד האירופי
בתחום ה-DevGovOps, חשפה JFrog יכולות חדשות במסגרת פתרון JFrog AppTrust, המעניקות למנהלי אבטחה (CISOs) ומובילי פיתוח- תמונה מאוחדת של דרישות הרגולציה לצד הוכחות חתומות קריפטוגרפית עבור כל גרסת תוכנה שמשתחררת. החידושים כוללים מעטפת מובנית (Out-of-the-Box) לעמידה ברגולציית DORA האירופית, המיישמת מנגנון "מדיניות כקוד" (Policy-as-Code) בחמישה תחומי ליבה מחייבים. בנוסף, המערכת מאפשרת הגדרת בקרות משילות פרטניות ברמת המאגר (Repository) לפי רמת רגישות הרכיבים, ומציעה כלי אימות מבוסס AI בשפה טבעית- שמוודא התאמה בין היעדים העסקיים לביצוע בפועל ומנפיק אישורי ציות חתומים דיגיטלית. במקביל, הפתרון מעניק מוכנות מלאה לרגולציית הסייבר של האיחוד האירופי (CRA), באמצעות ניטור רציף של רכיבי התוכנה, הפקת דוחות SBOM תקניים ותיעוד היסטוריית סריקות, המאפשרים לעמוד בחובת הדיווח על אירועים בתוך 24 עד 72 שעות.
אי-עמידה בדרישות ה-CRA עלולה לגרור קנסות כבדים של עד 15 מיליון אירו או 2.5% מהמחזור השנתי הגלובלי. סקרים עדכניים מראים כי 59% מהחברות מתפשרות באופן קבוע על תאימות לרגולציה בשל לחצים עסקיים, ו-43% מעריכות את בגרות הרגולציה שלהן ברמה הנמוכה ביותר. היכולות החדשות של JFrog נועדו לפתור את המתח המובנה בין קצב הפיתוח המהיר של סוכני ה-AI לבין דרישות האבטחה והציות.
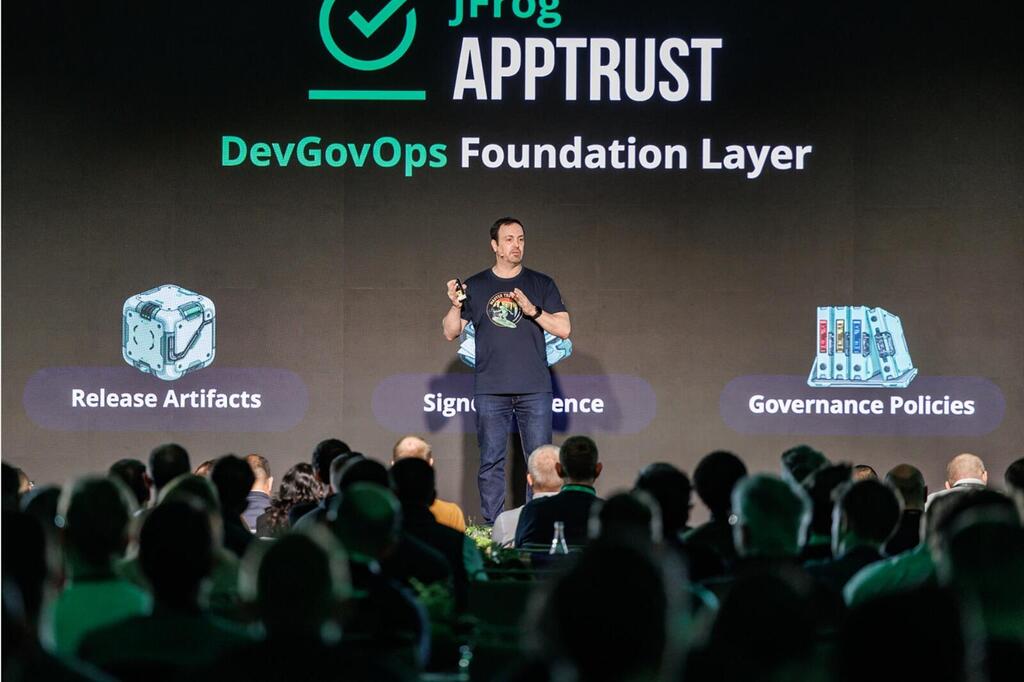
יואב לנדמן, מייסד שותף וה-CTO של JFrog
(צילום:באדיבות ג'ייפרוג)
יואב לנדמן, מייסד שותף וסמנכ"ל הטכנולוגיה ב-JFrog: "אנו נרגשים לתמוך במקור אמת יחיד (Single Source of Truth) לכל רכיבי התוכנה, המאפשר לארגונים עמידה ברגולציות התוכנה, ובמיוחד אלו של האיחוד האירופי. הרגולציות כיום, לאור השימוש ב-AI לבניית תוכנה, דורשות רמה גבוהה ביותר של בקרה ונראות, המגובות בהוכחות עבור כל גרסת תוכנה שמשתחררת. בעוד ש-AI האיץ דרמטית את קצב שחרור התוכנה, השאלה הפשוטה לארגון היא: האם אתה יכול להוכיח בצורה רציפה את האמינות של התוכנה שסיפקת, כדי להדביק את קצב הריליסים המונע על ידי סוכני AI . הלקוחות שלנו יכולים כעת להסתמך על מקור מהימן אחד עבור הריליסים והוכחות העמידה שלהם ברגולציות".


